公開日
2025/11/29更新日
2026/08/31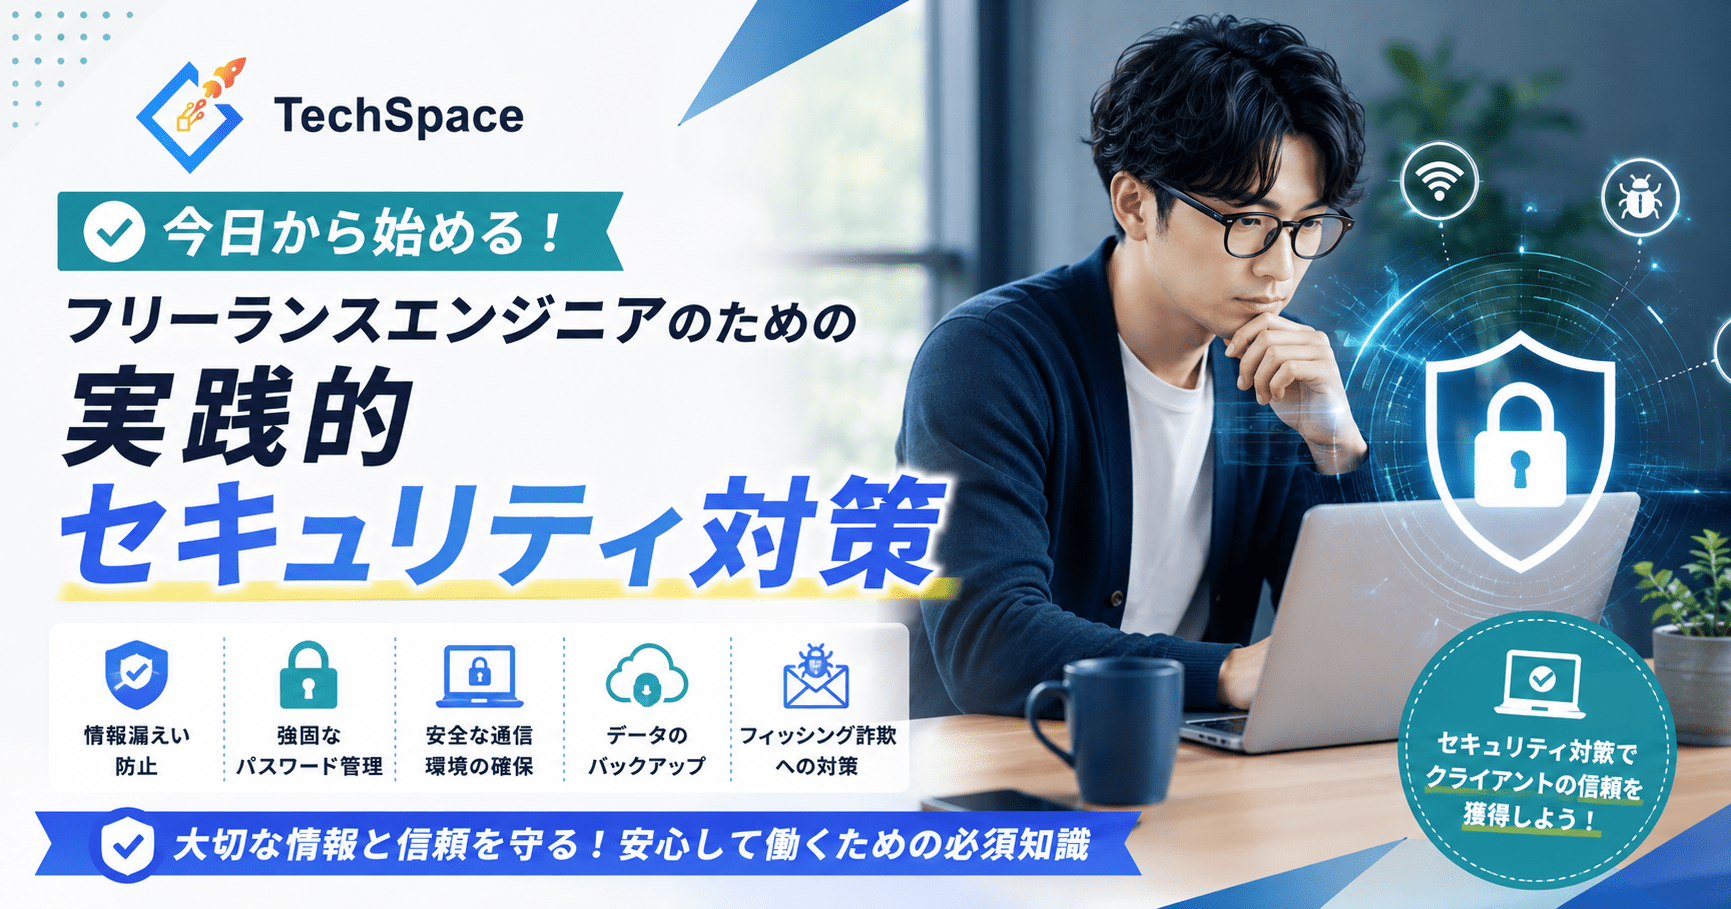
はじめに
近年、リモートワークの普及に伴い、フリーランスエンジニアを取り巻く情報セキュリティリスクは急速に高まっています。クライアント企業の機密情報を扱う機会が増える中、適切なセキュリティ対策の実施は、フリーランスエンジニアにとって必須のスキルとなっています。本記事では、フリーランスエンジニアが押さえるべき情報セキュリティの基礎知識から実践的な対策まで、体系的に解説していきます。
最低限押さえるべきセキュリティ知識

データの暗号化は、情報セキュリティの基本となる重要な要素です。クライアントの機密情報を扱う際には、PCや外付けハードディスクの全体暗号化を実施することが不可欠です。WindowsユーザーであればBitLocker、Macユーザーであれば FileVaultなどのツールを活用することで、効果的な暗号化を実現できます。また、クラウドストレージを利用する際は、必ず暗号化設定が有効になっていることを確認しましょう。
通信面での暗号化も重要です。特に公衆Wi-Fiを利用する際は、VPN接続を徹底することで、通信の盗聴リスクを大幅に軽減することができます。SSLやTLSを使用したセキュアな通信の確保も、基本的な対策として欠かせません。
アクセス権限の管理においては、強固なパスワード設定が基本となります。12文字以上の長さで、大文字・小文字・数字・記号を組み合わせた複雑なパスワードを使用することが推奨されます。多数のパスワードを安全に管理するため、信頼できるパスワードマネージャーの利用を検討することをお勧めします。さらに、重要なアカウントについては、多要素認証(MFA)を導入することで、セキュリティレベルを大幅に向上させることができます。
セキュアな開発環境の構築と維持
開発環境のセキュリティ確保は、フリーランスエンジニアにとって特に重要な課題です。個人の開発環境とクライアント案件の環境は明確に分離し、プロジェクトごとに適切に仮想環境を構築することが望ましいでしょう。
この際、「何をどこまで対策すれば良いのか」の判断基準として、OWASP Top 10やNISTのセキュリティガイドラインを参考にすると効果的です。
OWASP Top 10は、Webアプリケーションにおける代表的な脆弱性を体系的に整理しており、認証・認可の不備や機密情報の取り扱い、設定ミスといった、フリーランス案件でも直面しやすいリスクを網羅しています。
これらを把握しておくことで、「最低限ここは押さえるべき」という開発時のセキュリティ基準を明確にできます。
バージョン管理システムを使用する際は、特に注意が必要です。GitHubなどのプラットフォームでは、認証情報のハードコーディングや環境変数ファイルの誤コミット、プライベートキーの誤公開といったミスが発生しやすい傾向にあります。このようなリスクを軽減するには、環境変数の適切な管理や、pre-commitフックの活用が効果的です。
さらに、NIST(米国国立標準技術研究所)が公開しているNIST Cybersecurity Frameworkでは、「識別・防御・検知・対応・復旧」という5つの観点でセキュリティ対策を整理しています。
フリーランスエンジニアの場合、すべてを完璧に実施するのは現実的ではありませんが、
- 扱っている情報の種類を把握する(識別)
- 最低限の防御策を講じる(防御)
- 異常に気づける仕組みを持つ(検知)
といった考え方を取り入れるだけでも、セキュリティレベルは大きく向上します。
クライアント情報の適切な管理
クライアント情報の管理においては、日常的な注意が必要です。スクリーンショットへの機密情報の写り込みや、クラウドストレージでの共有設定ミス、メールでの機密情報のやり取りなど、些細なミスが重大な情報漏洩につながる可能性があります。
この分野では、情報処理推進機構(IPA)セキュリティセンターが公開しているガイドラインが非常に参考になります。
IPAでは、中小企業や個人事業者向けに「情報セキュリティ10大脅威」や「安全な情報の取り扱いに関する実践的なチェックリスト」を公開しており、専門的すぎず、実務にそのまま落とし込みやすい内容となっています。
例えば、
- ファイル共有時の確認項目
- 端末紛失・盗難時の初動対応
- クラウドサービス利用時の注意点
などは、フリーランスエンジニアが日常業務で直面しやすい場面を想定しており、実践的な指針として活用できます。
セキュリティインシデントへの備え
セキュリティ対策において、インシデント発生時の対応準備も重要な要素です。セキュリティインシデントが発生した際の対応手順を事前に整備し、クライアントへの報告体制を確立しておくことで、万が一の事態にも迅速かつ適切な対応が可能となります。
ISO/IEC 27001などの情報セキュリティマネジメント規格では、「インシデントは必ず起こり得るもの」として捉え、発生後の対応と再発防止を重視しています。
フリーランスエンジニアにおいても、
- どのタイミングでクライアントに報告するか
- どの情報を開示するか
- 再発防止策をどう説明するか
といった最低限の方針を決めておくことで、信頼低下を最小限に抑えることができます。
セキュリティ対策による事業価値の向上
適切なセキュリティ対策の実施は、フリーランスエンジニアとしての競争力向上にも直結します。セキュリティ対策の実施状況を明確に説明できることは、クライアントからの信頼獲得につながります。また、インシデント対応能力を示すことができれば、より重要な案件を任せてもらえる可能性も高まります。
さらに、セキュリティに関する知識と実践経験は、新たなビジネスチャンスをもたらす可能性があります。セキュリティコンサルティングやセキュリティツール導入支援など、専門性の高い案件への参画機会が増えることも期待できます。
まとめ

フリーランスエンジニアにとって、適切な情報セキュリティ対策の実施は、単なるリスク管理にとどまらず、ビジネス競争力の源泉となります。基礎的な知識と実践的なアプローチを着実に実行することで、クライアントからの信頼を獲得し、より良い案件の獲得につながることが期待できます。セキュリティ技術は日々進化を続けているため、継続的な学習と改善を通じて、セキュリティ意識の高いプロフェッショナルとしての評価を確立していくことが重要です。
参考として、情報処理推進機構(IPA)セキュリティセンターの公開情報や、OWASP Top 10、NIST、ISO27001などの各種セキュリティフレームワークを活用することで、より体系的なセキュリティ対策の実施が可能となります。
最後に、IPA、OWASP Top 10、NIST、ISO27001といったフレームワークは「知識として覚えるもの」ではなく、「判断に迷ったときの拠り所」として活用することが重要です。
これらを参考に、自身の業務内容や契約範囲に合わせて取捨選択し、現実的なセキュリティ対策を継続していくことが、フリーランスエンジニアとして長く信頼されるための鍵となります。


 フリーランス
 2026/10/05
 2026/08/31